
推理、部署与算力1665 字
对话系统的多租户隔离方案
·全库 213 / 611
《对话系统的多租户隔离方案》共 0.2 万字,通篇围绕 合规、微调、安全、权限 展开,归在「推理、部署与算力」这一层。
覆盖合规微调安全权限审计营销
适合要把模型跑起来,还得跑得起的人
目录骨架(4 节)
- 一、答题思路
- 二、项目案例:某金融SaaS客服平台
- 三、参考回答:多租户隔离方案设计与落地
- 四、总结归纳
一、答题思路
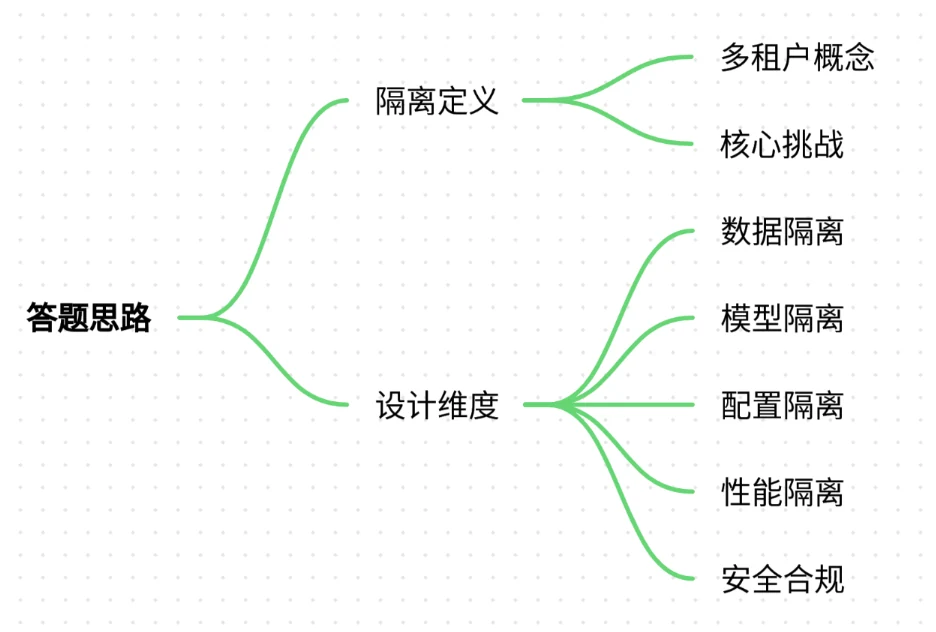
多租户隔离在对话系统中指同一套系统同时服务多个独立客户(租户),确保各租户的数据、配置、模型和业务逻辑完全隔离,避免数据泄露或交叉干扰。核心挑战在于资源复用与安全隔离的平衡,需从以下维度设计:
- 数据隔离:租户数据物理/逻辑分离。
- 模型隔离:定制模型或共享基座+租户微调。
- 配置隔离:对话流程、权限策略独立管理。
- 性能隔离:资源分配防抢占。
- 安全合规:满足GDPR等数据驻留要求。
二、项目案例:某金融SaaS客服平台
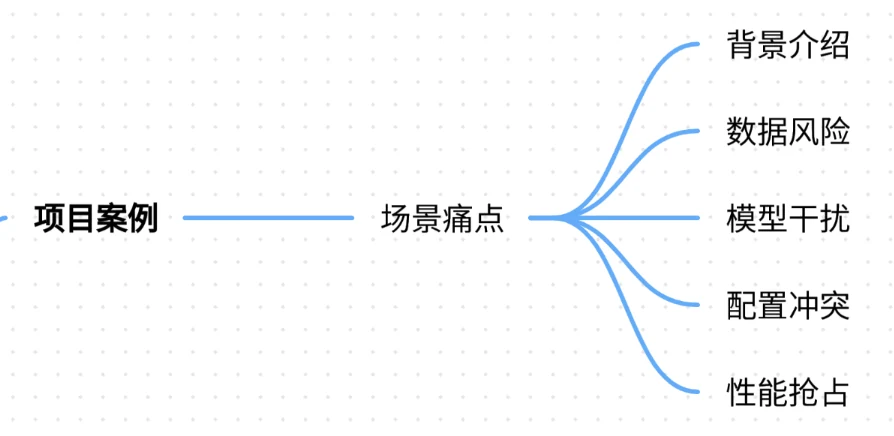
场景与痛点
背景:平台为银行、保险、证券等金融机构提供智能客服,客户包括国有银行A、互联网保险B、券商C,日均对话量超200万次。
痛点:
- 数据泄露风险:银行A要求客户交易数据不可离开其私有云,但保险B的营销话术需实时更新至公有云。
- 模型干扰:银行A的“贷款审批”对话需严谨合规,而保险B需活泼营销风格,同一模型无法兼顾。
- 配置冲突:券商C需嵌入实时股价查询API,银行A需对接内部风控系统,通用流程无法满足。
- 性能抢占:保险B促销期间流量激增,导致银行A的VIP客户服务延迟。
三、参考回答:多租户隔离方案设计与落地
1. 数据隔离:混合存储架构
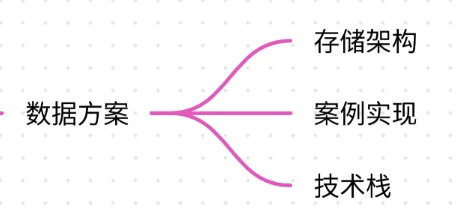
- 方案:
- 敏感数据(如银行交易记录):存于租户独享的私有云数据库,通过VPC网络隔离+字段级加密。
- 通用数据(如FAQ知识库):存于共享的向量数据库(如Milvus),通过租户ID标签逻辑隔离。
- 案例实现:
- 银行A的数据存储于其本地IDC,通过双向VPN与平台同步非敏感元数据(如对话时长统计)。
- 向量检索时增加tenant_id过滤(例:WHERE tenant_id='bank_A' AND query='贷款利率')。
- 技术栈:AWS VPC + HashiCorp Vault(密钥管理) + PostgreSQL Row-Level Security。
2. 模型隔离:动态微调基座模型
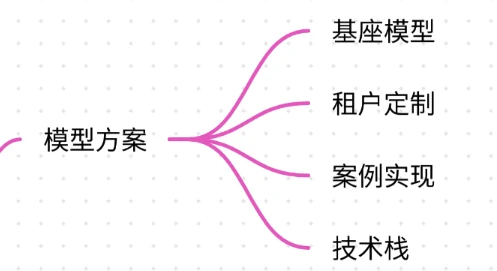
- 方案:
- 基座模型:共享LLM(如LLaMA 13B)处理通用任务(如问候语)。
- 租户定制:为高需求租户(如银行A)部署LoRA微调模块,加载专属适配器(如bank_A_lora.adapter)。
- 案例实现:
- 银行A的贷款审批对话使用合规性微调:在基座模型上叠加LoRA层,训练数据仅含金融监管条款。
- 保险B的营销对话启用风格控制:通过Prompt注入“亲切口语化”风格参数(style=informal)。
- 技术栈:Hugging Face PEFT + NVIDIA Triton(模型托管) + Prometheus(模型性能监控)。
3. 配置隔离:租户级策略引擎
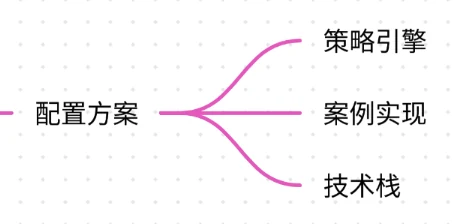
- 方案:
- 对话流程:各租户独立配置BOT工作流(如银行A需多轮身份核验,保险B直接跳转促销)。
- 权限策略:租户管理员自定义数据访问规则(如券商C仅客服组长可查看投诉记录)。
- 案例实现:
- 平台提供可视化配置界面,租户可拖拽组件构建对话流程(如图1)。
- 银行A启用动态权限:当对话涉及“转账”时,自动提升审批权限至风控部门。
# 权限检查伪代码
if intent == "transfer" and tenant == "bank_A":
require_approval(role="risk_control")- 技术栈:Kubernetes ConfigMap + Apache Airflow(工作流引擎)。
4. 性能隔离:分级资源配额
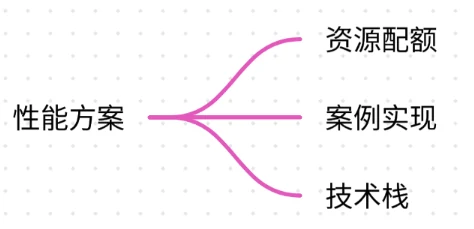
- 方案:
- 资源分配:CPU/GPU按租户SLA划分(如银行A独占2张A100,保险B共享弹性集群)。
- 流量调度:基于租户ID的请求队列优先级(银行A请求优先处理)。
- 案例实现:
- 保险B促销期间,平台自动扩容无服务器推理实例(AWS Lambda),同时银行A的资源池不受影响。
- 通过分布式限流器(如Redis + Token Bucket)限制单租户QPS。
- 技术栈:Kubernetes Namespace + Istio(流量管理) + RedisRateLimiter。
5. 安全合规:数据驻留与审计
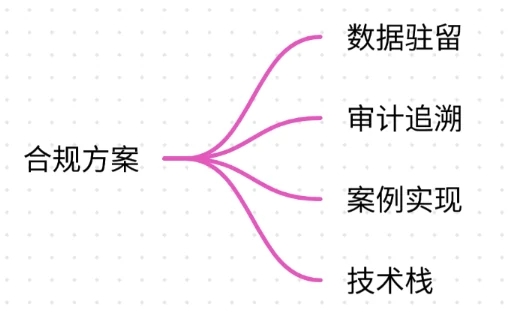
- 方案:
- 数据驻留:敏感数据存储位置按租户要求设定(如银行A数据仅存深圳机房)。
- 审计追溯:所有操作记录租户ID,生成合规报告。